Odysseus AI MCP: Server, OAuth und Fehlerbehebung einrichten
Eine praktische Anleitung fuer integrierte und entfernte MCP-Server in einem Odysseus-Arbeitsbereich mit klaren Grenzen fuer Adminrechte, OAuth und Netzwerk.
In dieser Anleitung
- Was MCP in einem Odysseus-Arbeitsbereich bedeutet
- Authentifizierung, Adminzugriff und Netzwerk pruefen
- Integrierte MCP-Server und den npx-Cache pruefen
- Einen entfernten MCP-Server mit OAuth hinzufuegen
- Einen wiederholbaren Testablauf verwenden
- Unerreichbare Server und alte Eintraege beheben
- Token- und Netzwerk-Checkliste anwenden
- Odysseus AI MCP FAQ
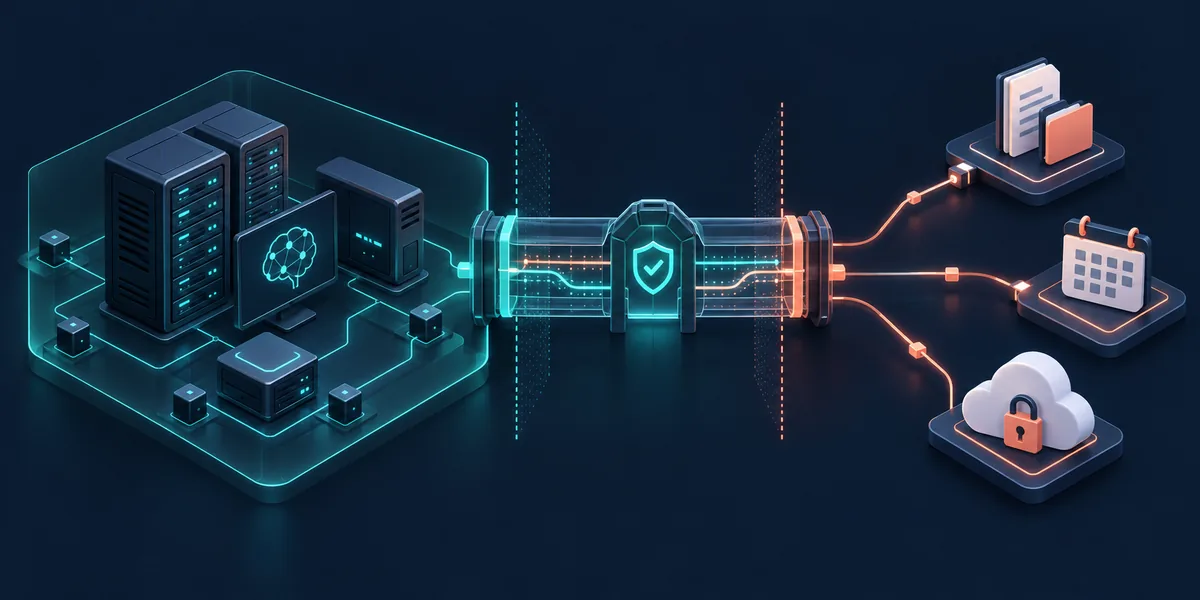
Odysseus AI MCP bezeichnet mehrere verbundene Bausteine, weshalb einfache Setup-Anleitungen oft widerspruechlich wirken. Odysseus ist der selbst gehostete Arbeitsbereich und Host-Kontext; ein MCP-Server ist ein separater Prozess oder Remote-Dienst, der Werkzeuge anbietet; OAuth, Schluessel und Netzwerkregeln bestimmen, was dieser Dienst erreichen kann. Diese Anleitung trennt die Ebenen und fuehrt von der Registrierung zu einem sicheren, nachvollziehbaren Werkzeugaufruf.
Was MCP in einem Odysseus-Arbeitsbereich bedeutet
Das Model Context Protocol (MCP) erlaubt einer KI-Anwendung, Werkzeuge eines Servers zu entdecken und aufzurufen. Ein Server kann Dokumente lesen, Kalenderdaten abfragen, suchen oder eine Aktion wie das Erstellen einer Aufgabe anbieten. Der Server beschreibt Schema und Verhalten des Werkzeugs; der Host entscheidet, wann eine Verbindung entsteht, welche Werkzeuge angezeigt werden und ob eine Person den Aufruf bestaetigen muss.
Bei einer Odysseus-AI-MCP-Einrichtung sollten Modell, Arbeitsbereich und MCP-Prozess nicht als eine einzige Vertrauenszone gelten. Ein lokales Modell kann auf dem eigenen Rechner laufen, waehrend ein MCP-Server eine Anfrage an eine gehostete API sendet. Ein Remote-Server kann ausserhalb des eigenen Netzes liegen, obwohl die Odysseus-Oberflaeche lokal ist. Notieren Sie diese Grenze, bevor Sie Zugangsdaten oder private Dateien hinzufuegen.
Ebenen sichtbar halten
Odysseus stellt Arbeitsbereich und Verwaltung bereit. MCP stellt den Werkzeugvertrag bereit. Server und Anbieter bestimmen Daten, Dateien und Netzwerk. Jeder Uebergang ist ein Pruef- und Freigabepunkt.
Vor dem Setup: Authentifizierung, Admin und Netzwerkgrenzen
Die offizielle Odysseus-Anleitung ordnet MCP-Verwaltung und API-Token dem Adminbereich zu. Melden Sie sich mit einem berechtigten Konto an und pruefen Sie, ob das Deployment dieselben Umgebungswerte geladen hat wie der Webprozess. Ein funktionierender Chat im Browser beweist nicht, dass der Serverprozess einen MCP-Endpunkt erreichen kann.
Lassen Sie die Authentifizierung waehrend des Tests aktiv. Eine kurzfristig offene Adminroute oder ein oeffentlicher Modellport wird leicht vergessen. Bei Docker muessen Callback und Dienstname aus dem Containernetz erreichbar sein, nicht nur aus dem Host-Browser. Pruefen Sie DNS, TLS, Firewall und erlaubte Herkunft, bevor Sie die MCP-Konfiguration aendern.
| Pruefung | Nachweis | Sicherer Standard |
|---|---|---|
| Adminrecht | MCP-Eintraege koennen verwaltet werden | Benanntes Adminkonto verwenden |
| Authentifizierung | Verwaltung ist nicht oeffentlich | Login erforderlich lassen |
| Runtime-Erreichbarkeit | Odysseus erreicht den Server | Aus demselben Container testen |
| Credential-Scope | Token erlaubt nur das Noetige | Mit Lesen beginnen und rotieren |
Integrierte MCP-Server und den npx-Cache pruefen
Odysseus beschreibt integrierte MCP-Server als einfachen Startpunkt. Trotzdem muss das Kommando in der Laufzeit existieren, der Prozess mit den richtigen Argumenten starten und das Werkzeug seine Abhaengigkeiten erreichen. Ein integrierter Eintrag ist daher nur eine Registrierungsabkuerzung und keine Gesundheitsgarantie.
Einige Beispiele verwenden ein npx-Paket aus einem lokalen Cache. Der erste Start kann ein Paket aufloesen, spaetere Starts verwenden die gespeicherte Kopie. Pruefen Sie Paket und Version. Auf einem isolierten Host ist ein freigegebener Cache oder ein lokales Kommando besser als wiederholte Registry-Versuche ohne Netz.
-
Risikoarmes Werkzeug waehlen
Nehmen Sie eine Testressource oder schreibgeschuetzte Liste. Vermeiden Sie Shell und breite Dateipfade.
-
Laufzeit pruefen
Fuehren Sie das Kommando aus demselben Image oder Container aus und entfernen Sie Secrets aus stderr.
-
npx-Aufloesung pruefen
Kontrollieren Sie Cache oder erlaubte Registry und pruefen Sie die aufgeloeste Version.
npx -y @playwright/mcp@latest --helpdocker compose logs --tail=120 odysseusEinen entfernten MCP-Server mit OAuth hinzufuegen
Ein entfernter MCP-Server mit OAuth fuegt dem Transport und Handshake einen Identitaetsaustausch hinzu. Der Odysseus-Host startet die Autorisierung, der Benutzer bestaetigt die Scopes und der Anbieter sendet den Browser zum registrierten Callback zurueck. Dieser Callback muss zur oeffentlichen Basis passen; localhost in einem Container hilft einem entfernten Browser nicht.
Die Odysseus-Setup-Anleitung dokumentiert OAUTH_REDIRECT_BASE_URL fuer entfernte MCP-Server mit OAuth. Setzen Sie den Wert am Deployment, halten Sie Schema und Pfad stabil und starten Sie den Dienst neu. Client-Secrets gehoeren nicht in Seiten, Prompts, Screenshots oder versionierte JSON-Dateien. Redirect und Scope werden durch den OAuth-Anbieter festgelegt.
OAuth-Erfolg ist nur ein Checkpoint
Der Callback bestaetigt eine Identitaet. Danach muessen Reichweite, Netzwerk, Discovery und ein harmloser Leseaufruf geprueft werden.
-
Callback bestaetigen
Notieren Sie genaue HTTPS-Route und Scopes aus der Serverdokumentation.
-
OAUTH_REDIRECT_BASE_URL setzen
Legen Sie den Wert in der Deployment-Umgebung ab und starten Sie den Dienst neu.
-
Aus Odysseus autorisieren
Starten Sie den Flow in Odysseus und pruefen Sie die Rueckkehr zu Host und Pfad.
OAUTH_REDIRECT_BASE_URL=https://mcp.example.com/oauth/callbackEinen wiederholbaren Testablauf verwenden
Verwenden Sie bei jeder neuen oder geaenderten Odysseus-AI-MCP-Integration dieselbe Reihenfolge: Arbeitsbereich, Serverprozess, Handshake und danach ein Werkzeug mit bekannter Eingabe. So lassen sich Inferenz-, Transport-, Berechtigungs- und Anbieterfehler voneinander trennen.
Halten Sie ein konkretes Ergebnis fest: Server- und Werkzeugname, Argumentform, Status, Dauer und eine sichere Anfrage-ID. Entfernen Sie Token, Header, private Dokumente und vollstaendige Prompts. Bei einem Fehler reichen Schema und redigiertes Beispiel; private Payloads gehoeren nicht in die Diagnose.
-
Odysseus-Gesundheit pruefen
Webprozess und Abhaengigkeiten muessen funktionieren, bevor MCP geoeffnet wird.
-
Serverprozess pruefen
Vergleichen Sie Kommando, Transport, Umgebung und Endpunkt mit den Logs.
-
Werkzeuge und Schemas listen
Kontrollieren Sie Namen, Pflichtargumente und Lese- oder Schreibfaehigkeiten.
| Stufe | Bestandenssignal | Bei Fehler |
|---|---|---|
| Arbeitsbereich | Odysseus und Admin laden | Logs und Auth pruefen |
| Prozess | Kommando bleibt aktiv | Direkt ausfuehren und stderr lesen |
| Handshake | Werkzeuge und Schemas erscheinen | Transport und Version pruefen |
| Lesen | Antwort passt zum Schema | Scopes und Argumente pruefen |
Unerreichbare Server, Rechte und alte Eintraege beheben
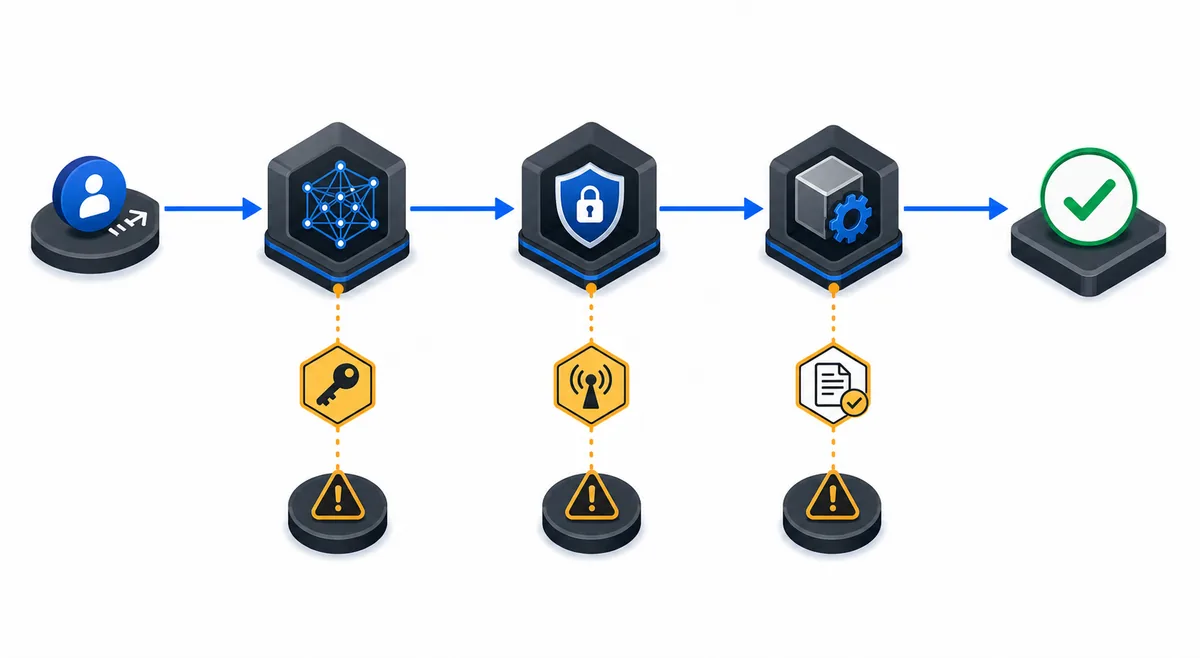
Beginnen Sie bei der Ebene, die ausgefallen ist. Startet der Prozess nicht, pruefen Sie Kommando, Paket, Arbeitsverzeichnis und Umgebung. Startet er, aber es erscheinen keine Werkzeuge, pruefen Sie Transport und Handshake. Erscheinen Werkzeuge, scheitert aber der Aufruf, untersuchen Sie Argumente, OAuth-Scope, Quota und Upstream-Endpunkt. Ignoriert ein Modell ein Werkzeug, kann die Ursache auch im Host oder Tool-Calling liegen.
Container-Netzwerke erzeugen viele falsche MCP-Fehler. Ein Name, der im Laptop-Browser funktioniert, muss im Container nicht aufloesbar sein. Testen Sie den Endpunkt aus derselben Laufzeit, pruefen Sie Zertifikate und ausgehende Regeln und verwenden Sie Dienstname oder Host-Gateway passend zum Deployment. Modell- und Serviceports bleiben standardmaessig privat.
| Symptom | Wahrscheinliche Ebene | Naechster Check |
|---|---|---|
| Kommando beendet sich | Runtime oder Paket | Direkt starten und stderr lesen |
| Keine Werkzeuge sichtbar | Transport oder Handshake | Endpunkt und Version pruefen |
| OAuth-Fehler | Callback oder Scope | Oeffentliche URL, HTTPS und Scope vergleichen |
| Aufruf abgelehnt | Freigabe oder Credential | Benutzer, Token und Logs pruefen |
Eine praktische Token- und Netzwerk-Checkliste anwenden
MCP macht Faehigkeiten kombinierbar; deshalb ist die kleinste funktionierende Konfiguration am sichersten. Erlauben Sie nur benoetigte Ordner, Domains und Aktionen. Bevorzugen Sie Lesen, verlangen Sie sichtbare Freigabe fuer Schreibvorgaenge und planen Sie die Rotation von OAuth- und API-Credentials. Ein lokaler Prozess kann Daten trotzdem an einen externen Anbieter senden.
Schuetzen Sie die Deployment-Grenze genauso wie das Secret. Authentifizierung bleibt aktiv, Remote-Callbacks verwenden HTTPS, Adminzugriff ist beschraenkt und rohe Modellports sind nicht oeffentlich. Wenn ein Tool ein privates Netz braucht, erlauben Sie nur den erforderlichen Host und Port. Secrets gehoeren nicht in Repository, Prompt, Screenshot, URL oder Fehlerbericht.
Lokaler Host bedeutet nicht lokale Daten
Ein MCP-Server kann Prompts, Ausschnitte oder Suchanfragen an einen anderen Anbieter weiterleiten. Pruefen Sie Ziel, Aufbewahrung und Netzwerkpfad vor privaten Inhalten.
- Fuer die erste Verbindung ein Testkonto oder einen Testbereich nutzen.
- Kommandos und Paketversionen pruefen und nachvollziehbar halten.
- OAuth- und API-Credentials in Umgebung oder Secret-Manager speichern.
- Ordner, Domains und Werkzeuge auf das notwendige Minimum begrenzen.
- Tokens, private Dokumente und vollstaendige Prompts in Logs maskieren.
Odysseus AI MCP FAQ
Offizielle Quellen
- Odysseus-AI-Repository - README und Projektlinks des selbst gehosteten Arbeitsbereichs
- Odysseus-Setup-Anleitung - MCP-Verwaltung, integrierte Server, OAuth und Deployment-Grenzen
- MCP-Architektur - Offizielle Host-, Client- und Serverkonzepte
Verwandte Local-AI-Anleitungen
- Ollama-MCP-Server-Architektur - Lokale Inferenz, Werkzeuge, Freigaben und externe Suche trennen.
- Odysseus AI mit Ollama einrichten - Provider und Laufzeitnetz pruefen, bevor Werkzeuge hinzukommen.
- Odysseus AI Docker einrichten - Containerstatus, Ports und private Dienste pruefen.
- Odysseus AI SearXNG einrichten - Selbst gehostete Suche mit Remote-Anbietern vergleichen.
Zuletzt aktualisiert: 8. Oktober 2026
Zurueck zum Odysseus AI Wiki