Odysseus AI MCP: configurazione dei server, OAuth e problemi
Una guida pratica per registrare server MCP integrati o remoti in uno spazio Odysseus, mantenendo chiari permessi amministrativi, redirect OAuth e confini di rete.
In questa guida
- Cosa significa MCP nello spazio Odysseus
- Controllare autenticazione, admin e rete
- Esaminare server integrati e cache npx
- Aggiungere un server MCP remoto con OAuth
- Usare un percorso di test ripetibile
- Risolvere server irraggiungibili e registrazioni vecchie
- Applicare una checklist per token e rete
- FAQ Odysseus AI MCP
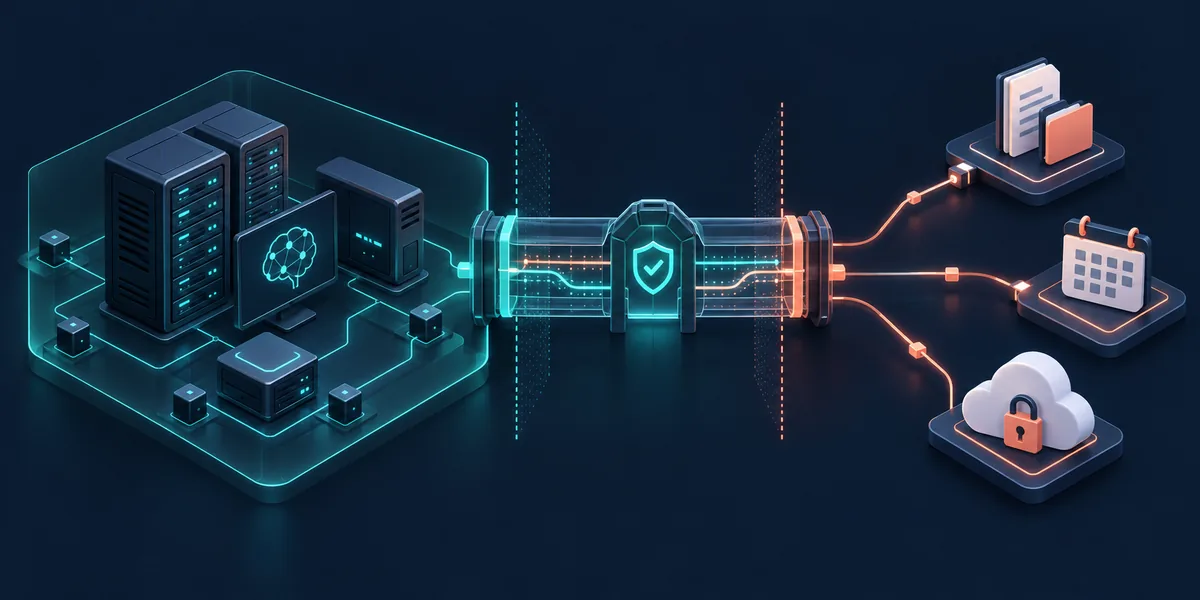
La frase Odysseus AI MCP puo indicare piu componenti collegati, quindi le guide brevi di configurazione sembrano spesso contraddirsi. Odysseus e lo spazio auto-ospitato e il contesto dell'host; un server MCP e un processo separato o un servizio remoto che espone strumenti; OAuth, chiavi e regole di rete stabiliscono cosa quel server puo raggiungere. Questa guida separa i livelli e propone un percorso breve e reversibile, dalla registrazione a una chiamata verificata.
Cosa significa MCP nello spazio Odysseus
Model Context Protocol (MCP) permette a un'applicazione IA di scoprire e chiamare strumenti esposti da un server. Un server puo offrire documenti in sola lettura, una ricerca nel calendario, una funzione di ricerca o un'azione come creare un'attivita. Il server definisce schema e comportamento dello strumento; l'host decide quando connettersi, cosa mostrare e se una persona deve approvare la chiamata.
In una configurazione Odysseus AI MCP non trattare modello, spazio e processo MCP come un'unica zona di fiducia. Un modello locale puo funzionare sul tuo computer mentre un server MCP invia una richiesta a un'API ospitata. Un server remoto puo stare fuori dalla tua rete anche quando l'interfaccia Odysseus e locale. Scrivi questo confine prima di aggiungere credenziali o file privati.
Mantieni visibili i livelli
Odysseus offre spazio e gestione. MCP offre il contratto degli strumenti. Server e fornitore definiscono dati, file e rete. Ogni passaggio e un punto di approvazione e controllo.
Prima della configurazione: autenticazione, admin e confini di rete
La guida ufficiale di Odysseus colloca gestione MCP e token API nell'area amministrativa. Accedi con un account autorizzato e verifica che il deployment abbia caricato le stesse variabili usate dal processo web. Una chat funzionante nel browser non dimostra che il processo server possa raggiungere un endpoint MCP.
Mantieni l'autenticazione durante i test. Aprire per poco una rotta admin senza login o pubblicare una porta del modello crea una superficie facile da dimenticare. Se Odysseus gira in Docker, callback e nome del servizio devono essere raggiungibili dalla rete del container, non solo dal browser dell'host. Controlla DNS, TLS, firewall e origine consentita.
| Controllo | Cosa dimostra | Scelta sicura |
|---|---|---|
| Permesso admin | Le voci MCP possono essere gestite | Usare un account admin nominativo |
| Autenticazione | La gestione non e pubblica | Lasciare il login obbligatorio |
| Raggiungibilita runtime | Odysseus raggiunge il server | Provare dallo stesso container |
| Portata credenziale | Il token concede il minimo | Iniziare in lettura e ruotare |
Esaminare server MCP integrati e cache npx
Odysseus presenta server MCP integrati come punto di partenza. Anche un elemento integrato dipende dall'ambiente: il comando deve esistere, il processo deve avviarsi con gli argomenti previsti e lo strumento deve raggiungere il proprio runtime. Un nome integrato e una scorciatoia di registrazione, non una garanzia di salute.
Alcuni esempi usano un pacchetto npx dalla cache locale. Il primo avvio puo risolvere il pacchetto, mentre i successivi usano la copia in cache. Controlla pacchetto e versione approvati. Su un host isolato prepara una cache autorizzata o installa il comando localmente, invece di ripetere una richiesta al registry irraggiungibile.
-
Scegliere un elemento a basso rischio
Preferisci una risorsa di test o una lista in sola lettura. Evita shell e percorsi di file troppo ampi.
-
Controllare l'ambiente
Esegui il comando dalla stessa immagine o dallo stesso container di Odysseus e maschera i segreti in stderr.
-
Verificare npx
Controlla cache o registry consentito e rivedi la versione risolta.
npx -y @playwright/mcp@latest --helpdocker compose logs --tail=120 odysseusAggiungere un server MCP remoto con OAuth
Un server remoto con OAuth aggiunge uno scambio di identita al trasporto e all'handshake. L'host Odysseus avvia l'autorizzazione, l'utente concede gli scope e il fornitore rimanda il browser al callback registrato. Il callback deve risolvere sulla base pubblica conosciuta dal fornitore; localhost dentro un container non aiuta un browser remoto.
La guida di configurazione Odysseus documenta OAUTH_REDIRECT_BASE_URL per server MCP remoti con OAuth. Impostala al livello del deployment, mantieni stabili schema e percorso e riavvia il servizio che legge le variabili. Non inserire mai un client secret in una pagina, prompt, screenshot o JSON versionato. Redirect e scope seguono la documentazione del fornitore.
OAuth riuscito e solo un checkpoint
Il callback conferma un'identita. Devi ancora verificare scope, rete, scoperta e una lettura sicura prima di dichiarare pronta l'integrazione.
-
Confermare il callback
Annota percorso HTTPS e scope esatti nella documentazione del server.
-
Impostare OAUTH_REDIRECT_BASE_URL
Aggiungi il valore all'ambiente del deployment e riavvia il processo.
-
Autorizzare da Odysseus
Avvia il flusso in Odysseus e verifica il ritorno a host e percorso previsti.
OAUTH_REDIRECT_BASE_URL=https://mcp.example.com/oauth/callbackUsare un percorso di test ripetibile
Ripeti la stessa sequenza quando aggiungi o modifichi un server Odysseus AI MCP: salute dello spazio, processo, handshake e poi uno strumento con input noto. L'ordine separa problemi di inferenza, trasporto, permessi e fornitore invece di riunirli in un generico errore di connessione.
Registra un risultato concreto: nome del server e dello strumento, forma degli argomenti, stato, durata e identificatore sicuro della richiesta. Rimuovi token, header, documenti privati e prompt completi. In caso di errore conserva schema e campione redatto, non il payload privato.
-
Controllare la salute di Odysseus
Conferma web e dipendenze prima di aprire la gestione MCP.
-
Controllare il processo
Confronta comando, trasporto, ambiente ed endpoint con i log.
-
Elencare strumenti e schemi
Verifica nomi, argomenti obbligatori e capacita di lettura o scrittura.
| Fase | Segnale positivo | Se fallisce |
|---|---|---|
| Spazio | Odysseus carica e admin e disponibile | Controllare log e login |
| Processo | Il comando resta attivo | Eseguire direttamente e leggere stderr |
| Handshake | Strumenti e schemi sono elencati | Controllare trasporto e versione |
| Lettura | La risposta coincide | Rivedere scope e argomenti |
Risolvere server irraggiungibili, permessi e registrazioni vecchie
Parti dal livello che ha fallito. Se il processo non parte, controlla comando, pacchetto, directory e ambiente. Se parte ma non mostra strumenti, controlla trasporto e handshake. Se gli strumenti appaiono ma la chiamata fallisce, esamina argomenti, scope OAuth, quota ed endpoint. Un modello che ignora lo strumento puo indicare un problema dell'host o del ciclo di tool calling.
La rete dei container causa molti falsi errori MCP. Un nome che funziona nel browser puo non risolversi nel container. Prova l'endpoint dallo stesso runtime, controlla certificati e uscita di rete e usa il nome del servizio o il gateway adatto. Tieni privati per impostazione predefinita le porte del modello e del servizio.
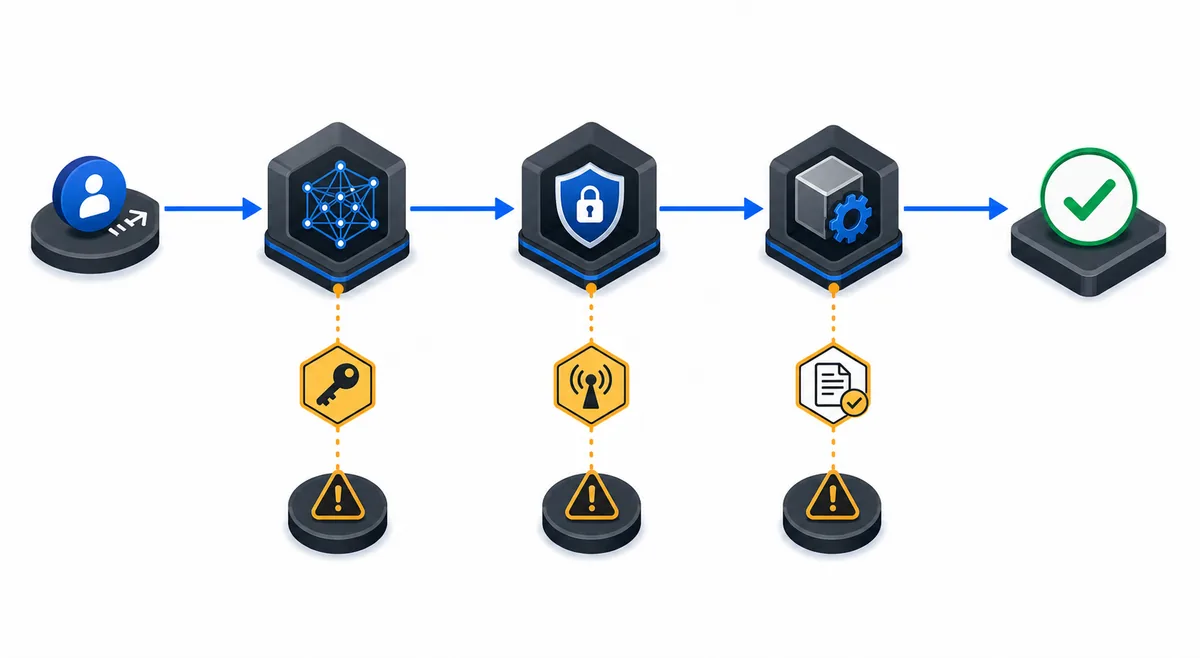
| Sintomo | Livello probabile | Prossimo controllo |
|---|---|---|
| Il comando termina | Runtime o pacchetto | Avviare direttamente e leggere stderr |
| Nessuno strumento visibile | Trasporto o handshake | Controllare endpoint e versione |
| Errore OAuth | Callback o scope | Confrontare URL pubblica, HTTPS e scope |
| Chiamata negata | Approvazione o credenziale | Rivedere utente, token e log |
Applicare una checklist pratica per token e rete
MCP rende combinabili le capacita; la configurazione piu sicura e quindi quella piu piccola che risolve il compito. Concedi solo cartelle, domini e azioni necessari. Preferisci letture, richiedi approvazione visibile per le scritture e pianifica la rotazione di token OAuth e API. Un processo locale puo comunque inviare dati a un fornitore esterno.
Proteggi il confine del deployment quanto il segreto. Mantieni autenticazione, usa HTTPS per i callback, limita l'admin e non pubblicare porte grezze. Se uno strumento ha bisogno di rete privata, consenti solo host e porta indispensabili. Non mettere segreti nel repository, nei prompt, negli screenshot, negli URL o nei rapporti.
Host locale non significa dati locali
Il server MCP puo inoltrare prompt, estratti o ricerche a un altro fornitore. Verifica destinazione, conservazione e percorso di rete prima dei contenuti privati.
- Usa un account o spazio di test per la prima connessione.
- Rivedi e mantieni tracciabili comandi e versioni dei pacchetti.
- Conserva le credenziali nell'ambiente o nel gestore dei segreti.
- Limita cartelle, domini e strumenti al minimo necessario.
- Maschera token, documenti privati e prompt completi nei log.
FAQ Odysseus AI MCP
Riferimenti ufficiali
- Repository Odysseus AI - README e link del progetto auto-ospitato
- Guida di configurazione Odysseus - Gestione MCP, server integrati, OAuth e limiti di deployment
- Architettura Model Context Protocol - Concetti ufficiali di host, client e server
Guide correlate sull'IA locale
- Architettura del server MCP Ollama - Separare runtime locale, strumenti, approvazioni e ricerca esterna.
- Configurare Odysseus AI con Ollama - Verificare provider e rete prima di aggiungere strumenti.
- Configurare Odysseus AI in Docker - Controllare salute del container, porte e confini privati.
- Configurare Odysseus AI con SearXNG - Confrontare ricerca auto-ospitata e provider remoti.
Ultimo aggiornamento: 8 ottobre 2026
Torna a Odysseus AI Wiki