Odysseus AI MCP: configuracao de servidores, OAuth e diagnostico
Um guia pratico para registrar servidores MCP integrados ou remotos em um espaco Odysseus, mantendo claros os limites de administrador, OAuth e rede.
Neste guia
- O que MCP significa dentro do Odysseus
- Conferir autenticacao, administrador e rede
- Revisar servidores integrados e o cache do npx
- Adicionar servidor MCP remoto com OAuth
- Usar um caminho de teste repetivel
- Corrigir servidores inacessiveis e registros antigos
- Aplicar checklist de tokens e rede
- Perguntas frequentes sobre Odysseus AI MCP
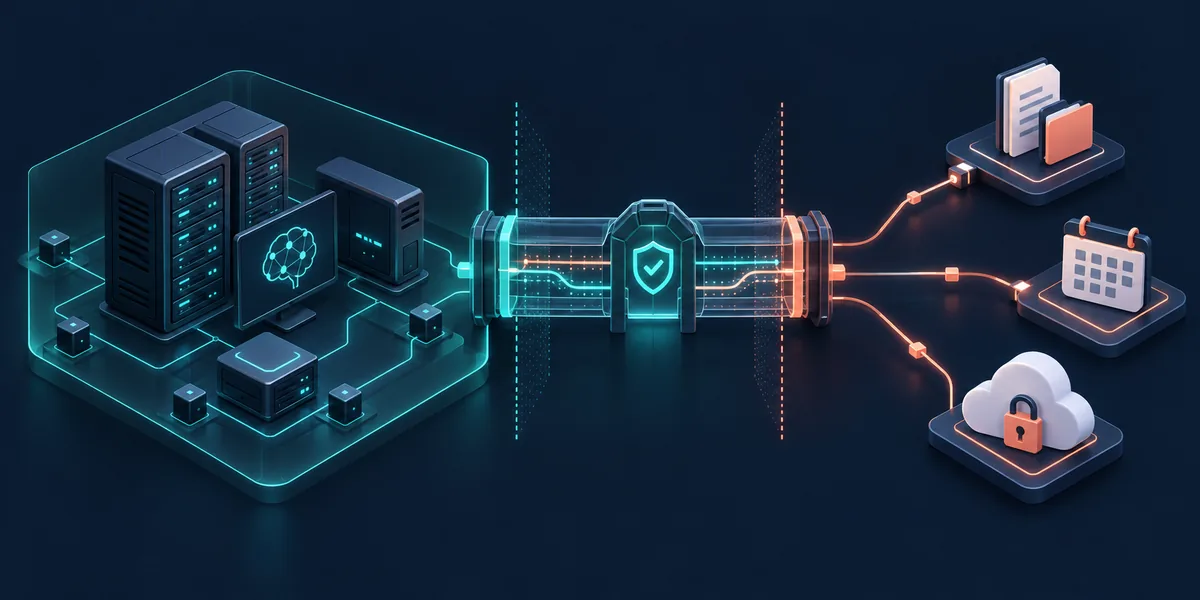
A expressao Odysseus AI MCP pode descrever varias pecas conectadas, por isso guias simples de configuracao parecem contraditorios. Odysseus e o espaco auto-hospedado e o contexto do host; um servidor MCP e um processo separado ou servico remoto que oferece ferramentas; OAuth, chaves e politica de rede decidem o que esse servidor pode acessar. Este guia separa as camadas e mostra um caminho curto e reversivel, do registro a uma chamada verificada.
O que MCP significa dentro de um espaco Odysseus
Model Context Protocol (MCP) e um protocolo para que uma aplicacao de IA descubra e chame ferramentas expostas por um servidor. O servidor pode oferecer documentos em leitura, consulta de calendario, pesquisa ou uma acao como criar uma tarefa. Ele define o esquema e o comportamento da ferramenta; o host decide quando conectar, o que exibir e se uma pessoa precisa aprovar a chamada.
Em uma configuracao Odysseus AI MCP, nao trate modelo, espaco e processo MCP como uma unica zona de confianca. Um modelo local pode rodar no seu computador enquanto um servidor MCP envia uma consulta para uma API hospedada. Um servidor remoto pode estar fora da sua rede mesmo quando a interface Odysseus esta local. Registre esse limite antes de adicionar credenciais ou arquivos privados.
Mantenha as camadas visiveis
Odysseus oferece o espaco e a administracao. MCP oferece o contrato de ferramentas. Servidor e provedor definem dados, arquivos e rede. Trate cada passagem como ponto de aprovacao e registro.
Antes da configuracao: autenticacao, administrador e limites de rede
A orientacao oficial do Odysseus coloca o gerenciamento MCP e os tokens de API na area de administrador. Entre com uma conta autorizada e confirme que o deploy carregou as mesmas variaveis usadas pelo processo web. Um chat funcionando no navegador nao prova que o processo do servidor consegue chegar a um endpoint MCP.
Mantenha a autenticacao durante os testes. Abrir uma rota administrativa sem login ou expor uma porta de modelo pode virar uma superficie esquecida. Se Odysseus roda em Docker, callback e nome de servico precisam ser acessiveis pela rede do container, nao apenas pelo navegador do host. Confira DNS, TLS, firewall e origem permitida.
| Verificacao | O que prova | Padrao seguro |
|---|---|---|
| Permissao admin | Entradas MCP podem ser gerenciadas | Usar conta admin identificada |
| Autenticacao | A gestao nao e publica | Manter login obrigatorio |
| Alcance do runtime | Odysseus chega ao servidor | Testar no mesmo container |
| Escopo da credencial | Token permite somente o necessario | Comecar em leitura e rotacionar |
Revisar servidores MCP integrados e o cache do npx
Odysseus documenta servidores MCP integrados como um ponto de partida. Mesmo assim, o comando precisa existir no ambiente, o processo precisa iniciar com os argumentos corretos e o servidor precisa acessar seu runtime. Uma entrada integrada e um atalho de registro, nao uma prova de saude.
Alguns exemplos usam um pacote npx a partir de um cache local. O primeiro inicio pode resolver o pacote e os seguintes usar a copia armazenada. Confirme pacote e versao permitidos. Em um host isolado, prepare um cache aprovado ou instale o comando localmente em vez de repetir uma busca que nao alcanca o registro.
-
Escolher entrada de baixo risco
Prefira listar um recurso de teste ou documento. Evite shell e acesso amplo a arquivos.
-
Conferir o ambiente
Execute o comando na mesma imagem ou container do Odysseus e remova segredos do stderr.
-
Verificar resolucao npx
Confirme cache ou registro permitido e revise a versao resolvida.
npx -y @playwright/mcp@latest --helpdocker compose logs --tail=120 odysseusAdicionar um servidor MCP remoto com OAuth
Um servidor remoto com OAuth adiciona uma troca de identidade ao transporte e ao handshake. O host Odysseus inicia a autorizacao, o usuario concede os escopos e o provedor devolve o navegador ao callback registrado. Esse callback precisa resolver para a base publica conhecida pelo provedor; localhost dentro de um container nao ajuda um navegador remoto.
O guia de configuracao do Odysseus documenta OAUTH_REDIRECT_BASE_URL para servidores MCP remotos com OAuth. Defina o valor no limite do deploy, mantenha esquema e caminho estaveis e reinicie o servico que le as variaveis. Nunca cole client secret em pagina, prompt, captura ou JSON versionado. Redirect e escopos devem seguir a documentacao do provedor.
OAuth aprovado e apenas um checkpoint
O callback confirma uma identidade. Ainda e preciso validar escopo, rede, descoberta e uma leitura segura antes de liberar a integracao.
-
Confirmar o callback
Anote a rota HTTPS e os escopos exatos na documentacao do servidor.
-
Definir OAUTH_REDIRECT_BASE_URL
Adicione o valor ao ambiente do deploy e reinicie o processo.
-
Autorizar pelo Odysseus
Comece o fluxo no Odysseus e confira o retorno para host e caminho esperados.
OAUTH_REDIRECT_BASE_URL=https://mcp.example.com/oauth/callbackUsar um caminho de teste repetivel
Repita a mesma sequencia sempre que adicionar ou mudar um servidor Odysseus AI MCP: saude do espaco, processo do servidor, handshake e depois uma ferramenta com entrada conhecida. A ordem separa falhas de inferencia, transporte, permissao e provedor em vez de esconder tudo como erro de conexao.
Registre um resultado concreto: nome do servidor e da ferramenta, formato dos argumentos, status, duracao e identificador seguro da requisicao. Remova tokens, cabecalhos, documentos privados e prompts completos. Em caso de falha, guarde o esquema e uma amostra redigida, nunca o payload privado.
-
Verificar saude do Odysseus
Confirme web e dependencias antes de abrir a area MCP.
-
Verificar o processo
Compare comando, transporte, ambiente e endpoint com os logs.
-
Listar ferramentas e esquemas
Confira nomes, argumentos obrigatorios e capacidades de leitura ou escrita.
| Etapa | Sinal de sucesso | Se falhar |
|---|---|---|
| Espaco | Odysseus carrega e admin aparece | Revisar logs e login |
| Processo | Comando continua ativo | Executar direto e ler stderr |
| Handshake | Ferramentas e esquemas aparecem | Conferir transporte e versao |
| Leitura | Resposta coincide | Revisar escopos e argumentos |
Corrigir servidores inacessiveis, permissoes e registros antigos
Comece pela camada que falhou. Se o processo nao inicia, revise comando, pacote, diretorio e ambiente. Se inicia mas nenhuma ferramenta aparece, revise transporte e handshake. Se ferramentas aparecem mas a chamada falha, confira argumentos, escopo OAuth, cota e endpoint. Um modelo que ignora a ferramenta tambem pode indicar problema no host ou no ciclo de tool calling.
A rede de containers causa muitos falsos erros MCP. Um nome que funciona no navegador pode nao resolver dentro do container. Teste o endpoint no mesmo runtime, confira certificados e politica de saida e use o nome do servico ou gateway correto. Mantenha portas de modelo e servico privadas por padrao.
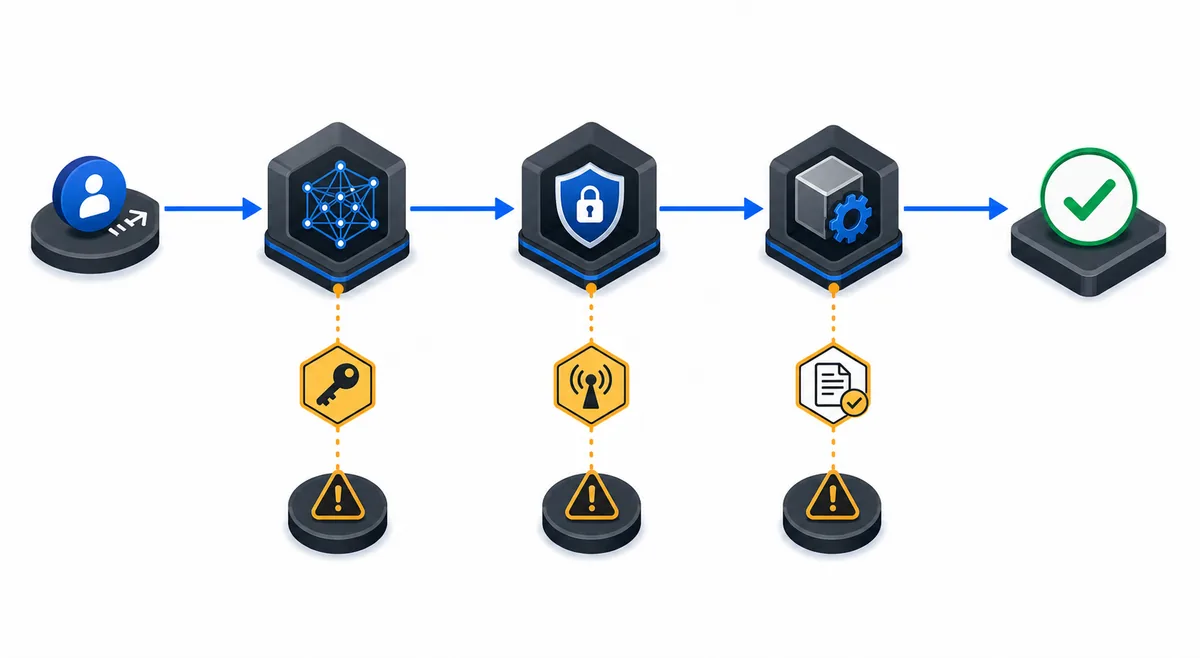
| Sintoma | Camada provavel | Proxima verificacao |
|---|---|---|
| Comando encerra | Runtime ou pacote | Executar direto e ler stderr |
| Nenhuma ferramenta | Transporte ou handshake | Conferir endpoint e versao |
| Erro OAuth | Callback ou escopo | Comparar URL publica, HTTPS e escopos |
| Chamada negada | Aprovacao ou credencial | Revisar usuario, token e logs |
Aplicar uma checklist pratica para tokens e rede
MCP torna capacidades combinaveis; por isso a configuracao mais segura e a menor que resolve a tarefa. Conceda somente pastas, dominios e acoes necessarios. Prefira leitura, exija aprovacao visivel para escrita e planeje a rotacao de tokens OAuth e API. Um processo local ainda pode enviar dados para um provedor externo.
Proteja o limite do deploy tanto quanto o segredo. Mantenha autenticacao, use HTTPS em callbacks, restrinja admin e nao publique portas brutas. Se uma ferramenta precisa de rede privada, permita somente o host e a porta necessarios. Nunca coloque segredos no repositorio, prompt, captura, URL ou relatorio.
Host local nao garante dados locais
O servidor MCP pode encaminhar prompts, trechos ou buscas a outro provedor. Verifique destino, retencao e caminho de rede antes de enviar informacao privada.
- Use conta ou espaco de teste na primeira conexao.
- Revise e mantenha rastreaveis comandos e versoes de pacotes.
- Guarde credenciais no ambiente ou em um gerenciador de segredos.
- Limite pastas, dominios e ferramentas ao minimo necessario.
- Mascare tokens, documentos privados e prompts completos nos logs.
Perguntas frequentes sobre Odysseus AI MCP
Referencias oficiais
- Repositorio Odysseus AI - README e links do espaco auto-hospedado
- Guia de configuracao Odysseus - Gerenciamento MCP, servidores integrados, OAuth e limites de deploy
- Arquitetura do Model Context Protocol - Conceitos oficiais de host, cliente e servidor
Guias relacionados de IA local
- Arquitetura do servidor MCP do Ollama - Separe runtime local, ferramentas, aprovacoes e busca externa.
- Configuracao Odysseus AI com Ollama - Verifique provedor e rede antes de adicionar ferramentas.
- Configuracao Odysseus AI no Docker - Confira saude do container, portas e limites privados.
- Configuracao Odysseus AI com SearXNG - Compare busca auto-hospedada e provedores remotos.
Ultima atualizacao: 8 de outubro de 2026
Voltar ao Odysseus AI Wiki