O Odysseus AI é privado? Modelos, dados e rede
Um guia baseado em fontes oficiais sobre modelos locais, serviços conectados, dados de contas e limites de rede no auto-hospedamento.
Neste artigo
- O que privacidade significa em um espaço de IA
- O que fica local com um modelo local
- Para onde recursos conectados enviam dados
- Por que exposição de rede é outro risco
- Contas, administradores e ferramentas
- Revisão prática de privacidade
- Privacidade conforme o fluxo de trabalho
- O que esta revisão não comprova
- FAQ de privacidade do Odysseus AI
O Odysseus AI é privado? A resposta depende dos modelos e integrações habilitados, da rede que alcança o aplicativo e de quem pode usar ferramentas de administrador. A página oficial afirma que prompts e respostas ficam no seu hardware com backends locais, como Ollama, llama.cpp e vLLM. Essa afirmação descreve o tráfego de inferência; não promete que todos os recursos, dispositivos ou provedores mantenham todos os dados localmente.
O Odysseus AI é privado? Quatro limites de dados
O auto-hospedamento muda quem opera o espaço de trabalho, mas não remove todos os outros participantes de uma tarefa. Separe quatro limites: a máquina ou servidor que armazena o espaço, o modelo que recebe um prompt, os serviços externos contatados por um recurso e as pessoas da rede que conseguem alcançar o aplicativo. Cada limite responde a uma pergunta diferente sobre privacidade.
Um modelo local pode evitar o envio do prompt a um provedor hospedado, mas a busca pode contatar o SearXNG e mecanismos externos, e o calendário, seu servidor configurado. Um proxy ou uma porta pública também muda quem acessa o espaço. Verifique cada destino em vez de tratar o auto-hospedamento como uma configuração única.
O que fica local ao usar um modelo local
A página oficial de segurança do Odysseus AI diz que prompts e respostas permanecem no seu hardware quando você usa backends locais, como Ollama, llama.cpp ou vLLM. Ela também informa que conversas, documentos, memória e caches de e-mail ficam no diretório `data/` do aplicativo. Essa é a base mais clara para afirmar que a inferência local pode evitar o envio de prompts e respostas a um provedor remoto de inferência.
O escopo importa: um modelo local descreve a inferência, não todo recurso. Pesquisa web, chamada a modelo em nuvem e sincronização têm destinos próprios. Sistema, backups, disco, navegador e administradores também fazem parte do limite de confiança; dados locais precisam de acesso controlado.
A página oficial declara que o código não tem telemetria nem análise que telefone para casa. É uma afirmação do projeto, não uma medição independente de provedores, registros do host ou instalações modificadas.
Para onde recursos conectados enviam dados
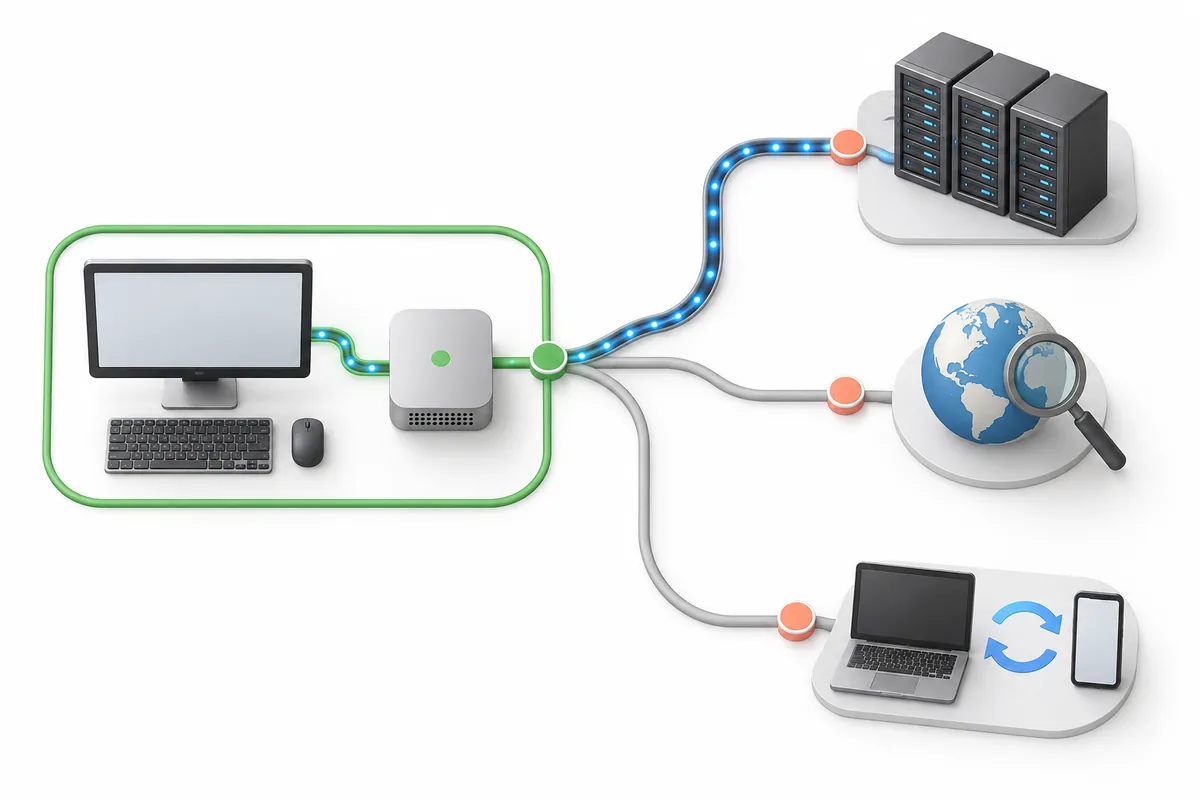
O Odysseus AI é privado quando você habilita integrações? Depende da ação. A documentação oficial informa que provedores de modelos em nuvem recebem os prompts enviados a eles, que buscas passam pelo SearXNG até mecanismos externos e que a sincronização de e-mail ou CalDAV conversa com o servidor configurado. São fluxos previstos, não uma prova de que cada solicitação seja copiada para todos os serviços.
Antes de uma tarefa sensível, identifique o endpoint, o uso da busca, a conta e qualquer ação externa. A imagem é conceitual: confira o recurso e a configuração reais em vez de deduzir o comportamento pelo desenho.
| Fluxo | Destino documentado | O que verificar |
|---|---|---|
| Inferência local | Backend local Ollama, llama.cpp ou vLLM | Confirme que o endpoint pertence a um host sob seu controle. |
| Inferência em nuvem | Provedor de modelos selecionado | Leia os termos do provedor e envie só dados autorizados. |
| Busca na web | SearXNG e mecanismos externos | Não inclua nomes, segredos ou trechos privados nas consultas. |
| E-mail ou calendário | Servidor da conta configurada | Conecte apenas as contas e permissões necessárias para a tarefa. |
Por que exposição de rede é outro risco
Um modelo hospedado localmente não decide quem pode abrir o espaço de trabalho. A página oficial diz que o Docker vincula, por padrão, o aplicativo, ChromaDB, SearXNG e ntfy a `127.0.0.1`. Ela descreve `APP_BIND=0.0.0.0` como uma escolha para uma rede local ou proxy reverso intencional, junto com origens permitidas correspondentes. O endereço de escuta muda a alcançabilidade; não torna um serviço exposto seguro por si só.
O modelo de ameaças do projeto descreve o Odysseus para usuários confiáveis em uma rede privada e recomenda tratá-lo como um console de administração. Ele não recomenda um serviço público sem autenticação. Mantenha portas internas privadas, evite encaminhamento direto para a internet e use uma camada de acesso privada, como Tailscale, Cloudflare Access ou WireGuard, se ela for adequada ao seu ambiente.
Além de localhost, revise proxy, HTTPS, origens permitidas, autenticação e firewall juntos. Identifique o serviço afetado: ampliar portas de contêiner pode expor também busca ou banco de dados.
Separe a localização do modelo do acesso ao aplicativo
Um modelo local pode coexistir com um espaço acessível pela internet, e uma rede privada pode usar um modelo remoto. Verifique os dois limites separadamente.
Contas, acesso de administrador e ferramentas
Os materiais oficiais descrevem papéis multiusuário, autenticação TOTP em dois fatores, senhas com hash, validações de sessão e ferramentas privilegiadas restritas a administradores. Recomendam manter a autenticação ativa e o bypass de localhost desativado fora do desenvolvimento local. Esses controles podem reduzir acesso não autorizado, mas não impedem que um administrador use os poderes atribuídos à conta.
Essa distinção é explícita no modelo de ameaças: um administrador conectado pode executar comandos de shell, ler e gravar arquivos, enviar e-mail e controlar o serviço de modelos. O documento busca evitar acesso sem autenticação, quebra de privilégios, injeção de instruções por conteúdo não confiável e exposição externa de serviços internos. Ele não tenta impedir o administrador de usar os poderes previstos.
O modelo também descreve aprovação de ferramentas e proteção de prompts diante de conteúdo externo. São defesas, não prova de que ataques sejam impossíveis. Use uma conta sem privilégios, limite administradores e troque credenciais vazadas.
Revisão prática antes de trabalhar com dados reais
Faça uma verificação breve antes de conectar contas pessoais ou colocar material confidencial no espaço. O objetivo é compreender os caminhos e reduzir exposição desnecessária, não certificar a instalação como segura. Comece com um teste de baixo risco e observe quais serviços são acionados.
-
Escolha o endpoint de inferência
Confira se o modelo é local ou hospedado. Para uso local, confirme que o endereço aponta ao serviço Ollama, llama.cpp ou vLLM que você controla.
-
Revise integrações
Liste busca, e-mail, calendário, notificações e modelos remotos. Desative o que não for necessário e confirme o destino de cada recurso ativo.
-
Limite o acesso
Mantenha a autenticação, evite o bypass de localhost fora do desenvolvimento e reserve o papel de administrador a quem precisa dele.
-
Confira portas e proxy
Diferencie serviços em loopback daqueles na rede local. Mantenha portas internas privadas e proteja o acesso remoto com uma camada apropriada.
-
Proteja dados locais
Restrinja o acesso a `data/`, saiba onde os backups ficam e proteja arquivos copiados com o mesmo cuidado dado ao host ativo.
-
Teste com conteúdo não sensível
Faça uma solicitação inofensiva, observe o destino configurado e confirme autenticação e aprovações antes de usar dados reais.
O Odysseus AI é privado em cada tarefa?
A mesma instalação muda conforme a tarefa. Resumir um arquivo localmente abre menos caminhos externos que usar um modelo em nuvem, mas o acesso à conta e ao host ainda importa. Pesquisa acrescenta mecanismos externos; e-mail, um servidor e permissões de ação.
Uma equipe deve definir quais dados podem usar inferência local, quais podem ir a provedores aprovados e quais integrações exigem autorização. Registre as escolhas e revise-as após mudanças de endpoint ou proxy.
O que esta revisão não comprova
Este artigo resume fontes oficiais conferidas em 23 de outubro de 2026; não é teste de invasão, auditoria, avaliação legal ou garantia de provedor. As declarações sobre telemetria e inferência local são do projeto e não foram verificadas independentemente aqui. O comportamento depende do commit, da configuração e da operação; confira as fontes atuais e sua instalação.
FAQ de privacidade do Odysseus AI
Fontes oficiais
- Odysseus AI Security - Fluxos de modelos e provedores, autenticação, padrões de rede e orientações de operação.
- Odysseus AI THREAT_MODEL.md - Premissas de confiança, limites das ameaças e objetivos excluídos.
- Odysseus AI repository - Confira instruções e configurações atuais antes de mudar uma instalação.
Guias relacionados
- Como executar o Odysseus AI - Escolha um método de execução e confira a primeira sessão.
- Configuração Docker do Odysseus AI - Revise os contêineres e os limites entre serviços.
- Guia de download do Odysseus AI - Encontre a fonte oficial e confirme o que será instalado.
Fontes oficiais conferidas em 23 de outubro de 2026
Voltar ao início