¿Qué tan privado es Odysseus AI con un modelo local? Modelos, datos y red
Una guía basada en fuentes sobre modelos locales, servicios conectados, datos de cuentas y límites de red en un espacio autoalojado.
En esta página
- Qué significa la privacidad en un espacio de IA
- Qué permanece local con un modelo local
- A dónde envían datos las funciones conectadas
- Por qué la exposición de red es otro riesgo
- Cuentas, administradores y herramientas
- Revisión práctica de privacidad
- Qué tan privado es Odysseus AI según el uso
- Qué no demuestra esta revisión
- Preguntas frecuentes sobre privacidad
¿Qué tan privado es Odysseus AI? La respuesta depende del modelo y las integraciones que actives, del lugar desde el que se puede acceder a la aplicación y de quién tenga herramientas de administrador. La página oficial afirma que las instrucciones y las respuestas permanecen en tu equipo con modelos locales como Ollama, llama.cpp y vLLM. Esa afirmación describe el tráfico de inferencia; no promete que todas las funciones, dispositivos o proveedores mantengan todos los datos en local.
Qué tan privado es Odysseus AI: cuatro límites de datos
Una aplicación autoalojada cambia quién opera el espacio, pero no elimina a los demás participantes de cada tarea. Conviene separar cuatro límites: el equipo o servidor que guarda el espacio, el modelo que recibe una instrucción, los servicios externos contactados por una función y los usuarios de la red que pueden llegar a la aplicación. Cada límite responde a una pregunta distinta de privacidad.
Un modelo local puede evitar que el prompt llegue a un proveedor alojado, pero la búsqueda puede enviarlo a SearXNG y motores externos, y el calendario al servidor configurado. Un proxy o puerto público cambia quién accede aunque la inferencia sea local. Identifica el destino de cada dato: autoalojar no es una única opción de privacidad.
Qué permanece local cuando usas un modelo local
La página oficial de seguridad de Odysseus AI dice que, con backends locales como Ollama, llama.cpp o vLLM, las instrucciones y las respuestas permanecen en tu hardware. También indica que las conversaciones, los documentos, la memoria y las cachés de correo se guardan en el directorio `data/` de la aplicación. Es la base más clara para afirmar que la inferencia local puede evitar el envío de instrucciones y respuestas a un proveedor remoto de modelos.
El alcance importa: un modelo local describe el destino de la inferencia, no el de cada función. La búsqueda web, un modelo en la nube o la sincronización de correo tienen sus propios destinos. El sistema operativo, los backups, el navegador y los administradores también forman parte del límite de confianza; los datos locales necesitan controles de acceso.
La página oficial afirma que el código no incluye telemetría ni analítica automática. Es una declaración del proyecto, no una medición independiente de proveedores, registros del host o instalaciones modificadas.
A dónde envían datos las funciones conectadas
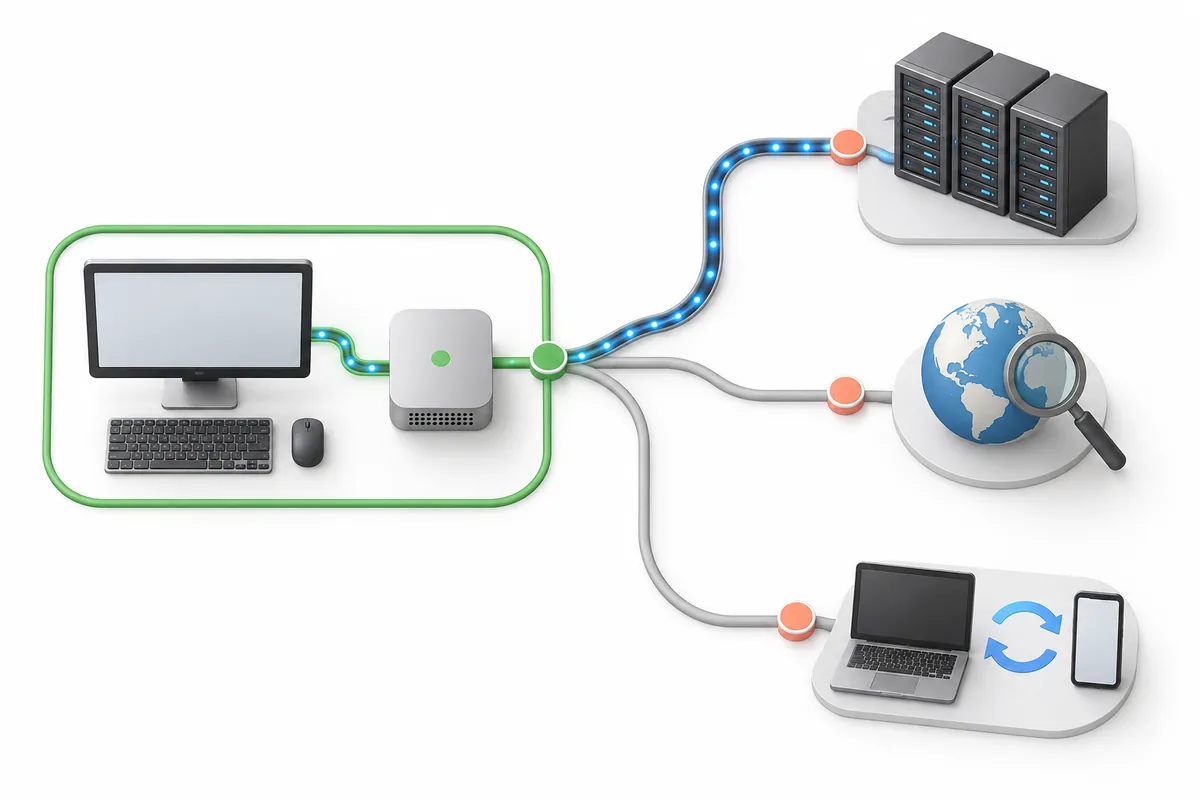
¿Qué tan privado es Odysseus AI cuando activas integraciones? Depende de la acción. La documentación oficial explica que los proveedores de modelos en la nube reciben las instrucciones que se les envían; la búsqueda web pasa consultas por SearXNG hacia motores externos; y la sincronización de correo o CalDAV se comunica con el servidor configurado. Son rutas de datos previstas, no pruebas de que cada solicitud se copie en todos los servicios.
Antes de una tarea sensible, identifica el endpoint, el uso de búsqueda, la cuenta conectada y cualquier acción externa. La imagen es conceptual: revisa la función y la configuración reales en vez de deducir el comportamiento del dibujo.
| Flujo | Destino documentado | Qué comprobar |
|---|---|---|
| Inferencia local | Backend local Ollama, llama.cpp o vLLM | Confirma que el endpoint pertenece a un host que controlas. |
| Inferencia en la nube | Proveedor de modelos seleccionado | Revisa sus condiciones y no envíes datos que no puedas compartir. |
| Búsqueda web | SearXNG y motores externos | Evita incluir nombres, secretos o texto privado en las consultas. |
| Correo o calendario | Servidor de la cuenta configurada | Conecta solo la cuenta y los permisos necesarios para la tarea. |
Por qué la exposición de red es otro riesgo
Un modelo alojado localmente no decide quién puede abrir el espacio de trabajo. La página oficial dice que Docker enlaza por defecto la aplicación, ChromaDB, SearXNG y ntfy a `127.0.0.1`. Advierte que `APP_BIND=0.0.0.0` debe reservarse para una red local o un proxy inverso intencional y acompañarse de orígenes permitidos adecuados. Una dirección de escucha modifica el alcance de red; no vuelve seguro un servicio expuesto por sí sola.
El modelo de amenazas del proyecto describe Odysseus como una herramienta para usuarios de confianza dentro de una red privada y pide tratarla como una consola de administración. No recomienda exponer en público un servicio sin autenticación. Mantén los puertos internos cerrados, evita reenviarlos directamente a Internet y usa una capa de acceso privada, como Tailscale, Cloudflare Access o WireGuard, si necesitas acceso remoto.
Fuera de localhost, revisa proxy, HTTPS, orígenes permitidos, autenticación y cortafuegos. Comprueba el servicio afectado: ampliar puertos de contenedores puede exponer una base de datos o el buscador junto con la aplicación.
Separa la ubicación del modelo del acceso a la aplicación
Un modelo local puede convivir con un espacio accesible desde Internet, y una red privada puede usar un modelo remoto. Comprueba ambos límites por separado.
Cuentas, administradores y permisos de herramientas
Los materiales oficiales describen roles multiusuario, autenticación TOTP de dos factores, contraseñas con hash, comprobaciones de sesión y controles de administrador para herramientas privilegiadas. Recomiendan mantener la autenticación activada y el bypass de localhost desactivado fuera del desarrollo local. Estos controles pueden reducir el acceso no autorizado, pero no impiden que un administrador use las capacidades asignadas a su cuenta.
Esa distinción aparece en el modelo de amenazas: un administrador conectado puede ejecutar comandos de shell, leer y escribir archivos, enviar correo y controlar el servicio de modelos. El documento se centra en impedir el acceso sin autenticación, respetar límites de privilegios, frenar la inyección de instrucciones desde contenido no confiable y evitar que servicios internos queden accesibles desde fuera del host. No intenta impedir que un administrador ejerza sus permisos.
El modelo también describe aprobaciones de herramientas y defensas de prompts ante contenido externo. Son defensas, no una prueba de que todo ataque sea imposible. Usa una cuenta sin privilegios, limita administradores y rota credenciales o tokens filtrados.
Revisión práctica de privacidad antes de trabajar
Haz una revisión breve antes de conectar cuentas personales o guardar material confidencial. El objetivo es comprender la ruta y reducir la exposición innecesaria, no certificar que la instalación es segura. Empieza con una prueba de bajo riesgo y observa qué servicios se activan.
-
Elige el endpoint de inferencia
Comprueba si el modelo es local o alojado. Para un modelo local, verifica que la dirección apunta al servicio Ollama, llama.cpp o vLLM que controlas.
-
Revisa las integraciones
Enumera búsqueda, correo, calendario, notificaciones y modelos remotos. Desactiva lo que no necesite la tarea y confirma el destino de cada función habilitada.
-
Limita el acceso
Mantén la autenticación activa, evita el bypass de localhost fuera del desarrollo y reserva el rol de administrador para quien lo necesite.
-
Comprueba puertos y proxy
Confirma qué servicios escuchan solo en loopback y cuáles están en la red local. Protege el acceso remoto con una capa privada deliberada.
-
Protege los datos locales
Restringe el acceso al directorio `data/`, identifica dónde se guardan las copias y protege los archivos archivados igual que el servidor activo.
-
Prueba con datos no sensibles
Ejecuta una consulta inocua, observa el destino configurado y verifica autenticación y aprobaciones antes de usar información real.
Qué tan privado es Odysseus AI según la tarea
Cada tarea cambia el límite de privacidad. Resumir un archivo local con un modelo local abre menos rutas externas que usar un modelo en la nube, pero aún importan el acceso a la cuenta y al host. La búsqueda añade motores externos; el correo, un servidor y permisos de acción.
En un equipo, define qué datos pueden usar inferencia local, cuáles pueden ir a proveedores aprobados y qué integraciones requieren autorización. Registra esas decisiones y revísalas al cambiar endpoints, proxy o servicios.
Qué no demuestra esta revisión
Este artículo resume fuentes oficiales comprobadas el 23 de octubre de 2026; no es una prueba de penetración, auditoría, evaluación legal ni garantía de un proveedor. Las afirmaciones sobre telemetría e inferencia local son del proyecto y no se verificaron aquí de forma independiente. El comportamiento depende del commit, la configuración y la operación; revisa la documentación vigente y tu instalación.
Preguntas sobre la privacidad de Odysseus AI
Fuentes oficiales
- Odysseus AI Security - Flujos de modelos y proveedores, autenticación, valores de red y recomendaciones de operación.
- Odysseus AI THREAT_MODEL.md - Supuestos de confianza, límites de amenazas y objetivos excluidos.
- Odysseus AI repository - Consulta las instrucciones vigentes y la configuración antes de modificar una instalación.
Guías relacionadas
- Cómo ejecutar Odysseus AI - Elige una forma de ejecución y comprueba la primera sesión.
- Configuración Docker de Odysseus AI - Revisa los contenedores y los límites entre servicios.
- Guía de descarga de Odysseus AI - Localiza la fuente oficial y comprueba qué instalas.
Última revisión de las fuentes oficiales: 23 de octubre de 2026
Volver al inicio